Betrugsversuche setzen häufig auf psychologischen Druck statt auf technische Schwachstellen. Apple erweitert seine Schutzmaßnahmen und setzt dabei auf eine zusätzliche Sicherheitsabfrage. Wir zeigen Dir, wie Du entsprechende Sicherheitsmaßnahmen aktivierst!
Mit iOS 27 und iPadOS 27 erweitert Apple die Sicherheitsfunktionen seiner Mobilgeräte um eine zusätzliche Betrugserkennung. Die Funktion soll Nutzer vor Manipulationsversuchen schützen, bei denen Kriminelle sie zu Überweisungen oder Änderungen an ihren Kontodaten bewegen. Aktiviert werden muss der Schutz allerdings manuell.
Bildquelle: Symbolfoto ( Erstellt mithilfe von KI)
Die Funktion trägt den Namen „Risikoerkennung für Identitätsmissbrauch“ und setzt bei Betrugsversuchen an, die auf psychologischen Druck zurückgehen. Dabei geben sich Angreifer beispielsweise als Bankmitarbeiter, Behördenvertreter oder vertraute Personen aus. Betroffene führen die kritische Aktion selbst aus, obwohl sie zuvor getäuscht wurden. Eine klassische Zwei-Faktor-Authentifizierung erkennt solche Situationen nicht zwangsläufig.
Bildquelle: Iphone-Ticker
Unterstützte Apps können vor einer Zahlung oder einer Änderung wichtiger Kontodaten eine Risikobewertung anfordern. Das System untersucht dafür Interaktionsmuster, zeitliche Abläufe, den Kontext und grundlegende Sensordaten. Die Analyse erfolgt laut Apple direkt auf dem Gerät. Inhalte aus Fotos, Nachrichten und E-Mails werden dafür nicht ausgewerte
Bildquelle: Winfuture / KI-generiert
Das Ergebnis umfasst drei mögliche Stufen. „Unbekannt“ bedeutet, dass keine verdächtigen Aktivitäten erkannt wurden, stellt jedoch keine Sicherheitsgarantie dar. „Mittel“ signalisiert erste Auffälligkeiten, während „Hoch“ auf deutliche Hinweise auf einen möglichen Betrugsversuch verweist. Welche Konsequenzen daraus folgen, bestimmen die jeweiligen App-Entwickler. Möglich sind Warnmeldungen, zusätzliche Identitätsprüfungen oder Verzögerungen bei sensiblen Aktionen. Eine automatische Blockierung jeder verdächtigen Transaktion ist damit nicht verbunden.
Schutz in den Einstellungen einschalten
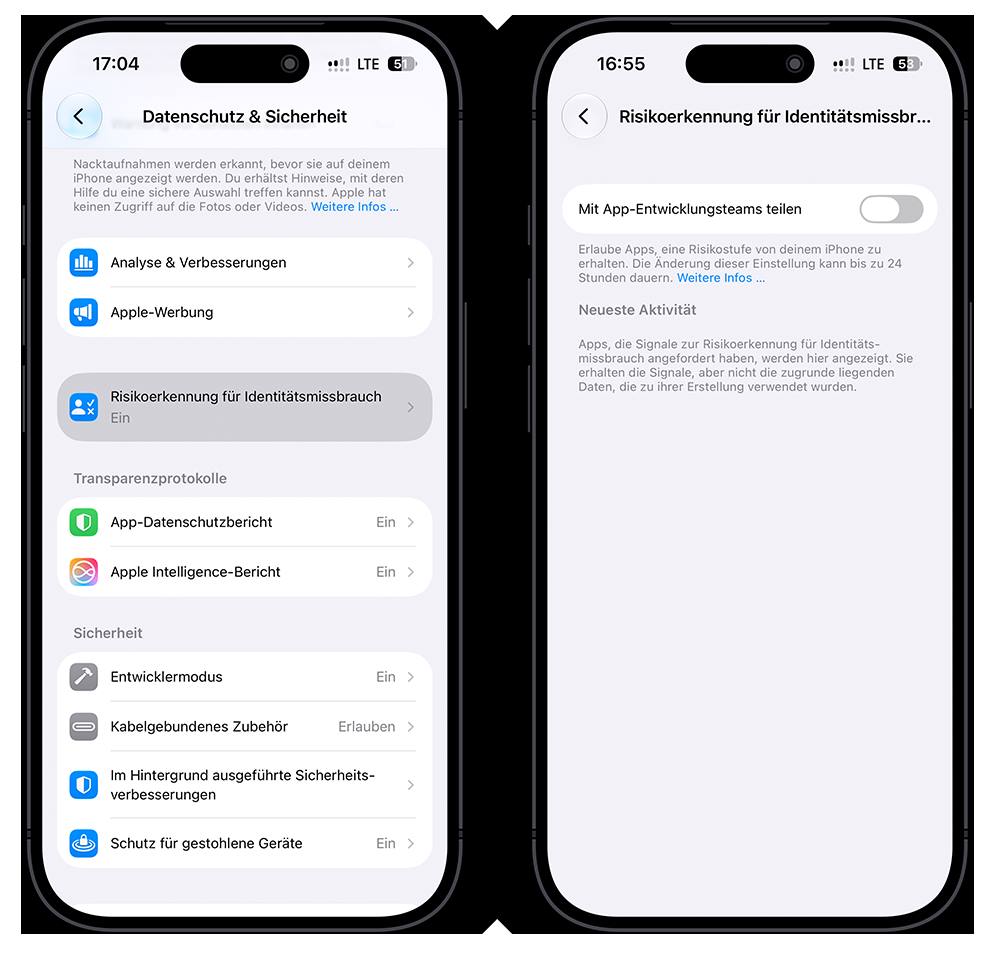
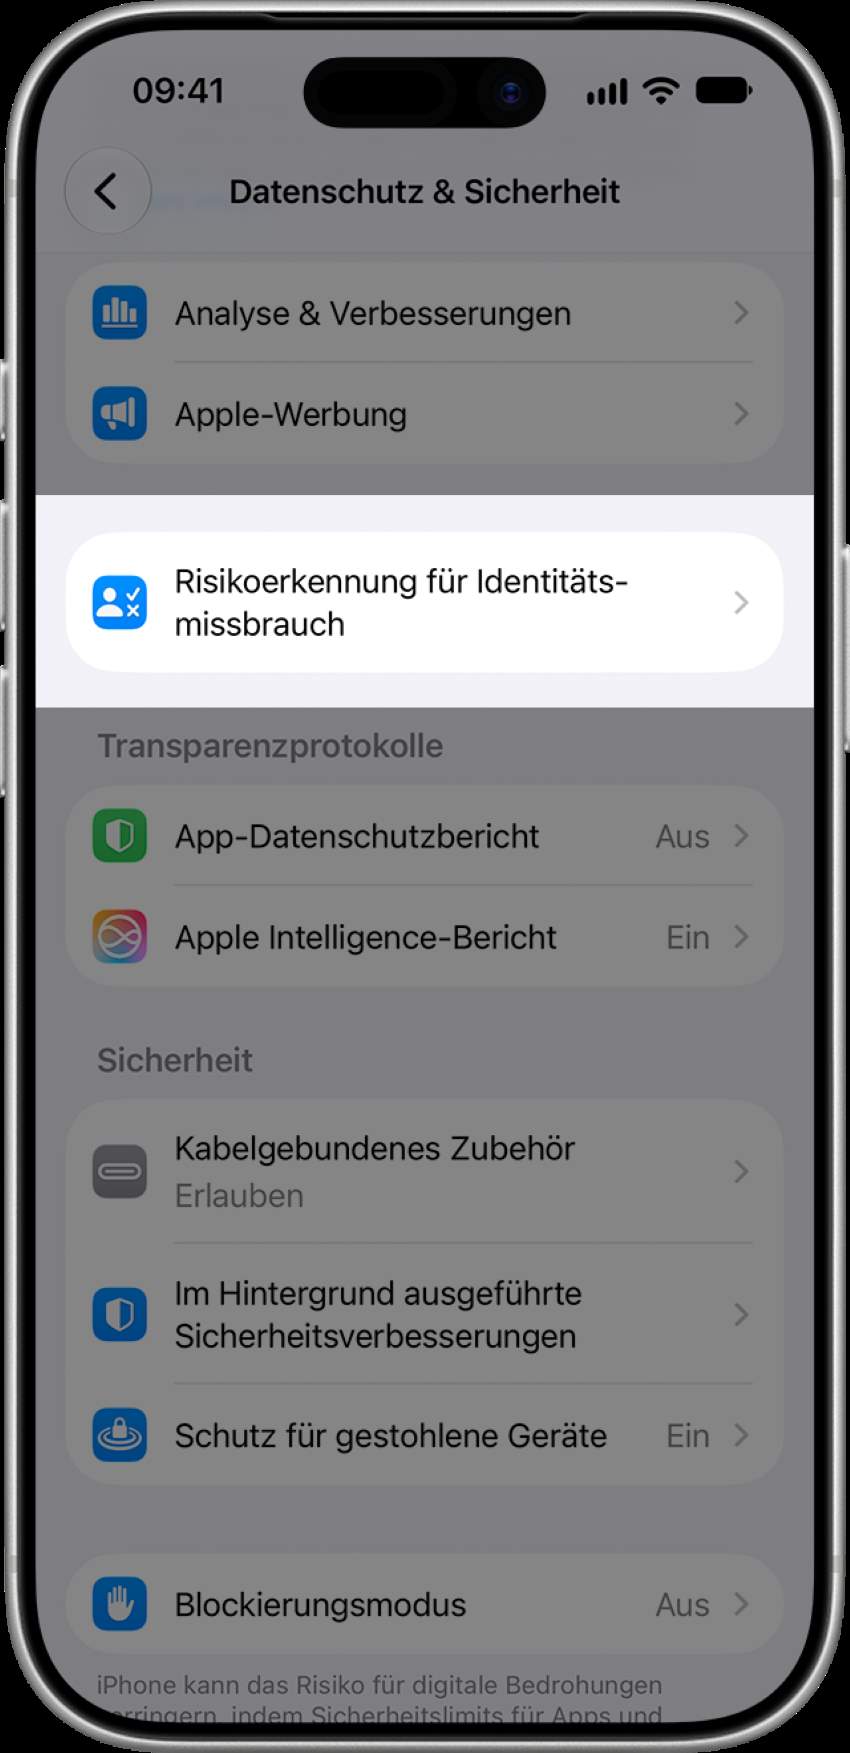
Um die Funktion zu aktivieren, öffnen Nutzer auf dem iPhone oder iPad die Einstellungen und wechseln zu „Datenschutz & Sicherheit“. Dort lässt sich die „Risikoerkennung für Identitätsmissbrauch“ aufrufen. Anschließend muss die Option „Mit App-Entwicklungsteams teilen“ eingeschaltet werden. Gegebenenfalls ist dafür eine Anmeldung mit dem Apple Account im App Store erforderlich.
Bildquelle: Apple
In den Einstellungen können Nutzer außerdem nachvollziehen, welche Apps eine Risikobewertung angefordert haben und welche Aktionen die Anfrage ausgelöst haben. Der Zugriff lässt sich für einzelne Anwendungen anpassen. Eine Besonderheit betrifft Änderungen an den Freigaben. Laut Apple kann es bis zu 24 Stunden dauern, bis das Deaktivieren der Funktion oder der Entzug einzelner App-Berechtigungen wirksam wird.
Bildquelle: Netzwelt; Apple; Montage: Netzwelt
Fordert ein vermeintlicher Bankmitarbeiter dazu auf, den Schutz auszuschalten, kann das deshalb ein Hinweis auf einen Betrugsversuch sein. Die Erkennung funktioniert allerdings nur mit Apps, deren Entwickler die entsprechende Schnittstelle integriert haben. Ob eine Anwendung den Schutz nutzt, hängt somit von ihrer konkreten Umsetzung ab
Ebenfalls interessant:
Playstation Plus: GTA 5 verschwindet kurz vor GTA 6 Launch
PS5: Digital Edition in Midnight Black erscheint im November 2026
One UI 9.5 auf Android 17: Diese Neuerungen sind für Galaxy-Handys geplant
